Domain billig-ist-gut.de kaufen?
Wir ziehen mit dem Projekt
billig-ist-gut.de um.
Sind Sie am Kauf der Domain
billig-ist-gut.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain billig-ist-gut.de kaufen?
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
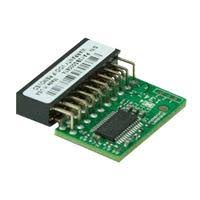

Ähnliche Suchbegriffe für Supermicro-AOM-TPM-9670H-TPM-security
Top-Angebote
Produkte zum Begriff Supermicro-AOM-TPM-9670H-TPM-security:
-
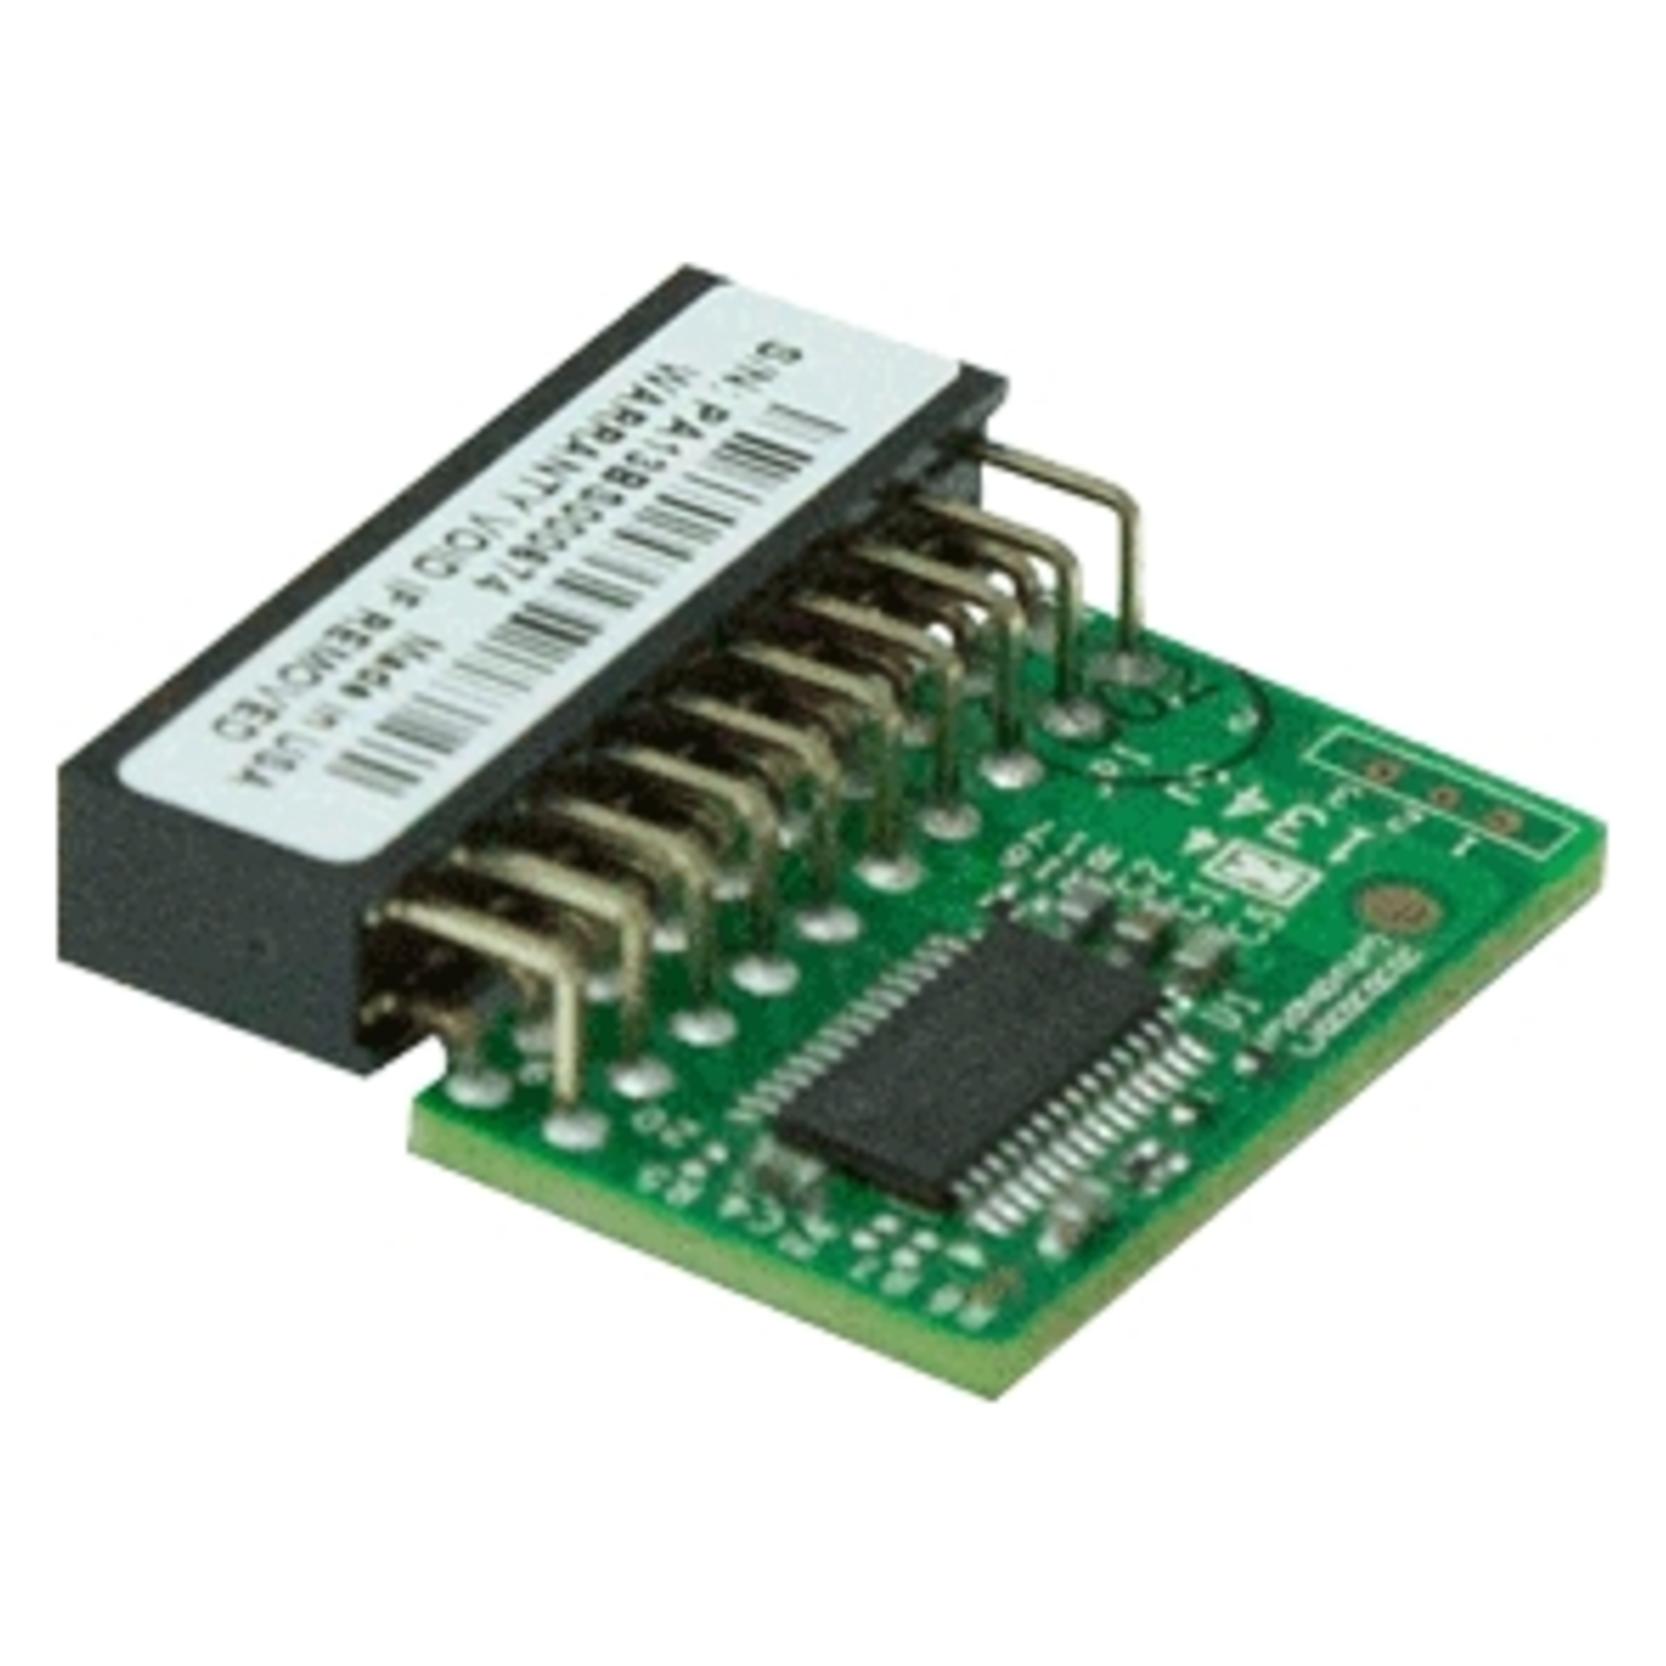
Supermicro Add-on Modul AOM-TPM-9670H, Server ZubehörDas Supermicro AOM-TPM-9670H-O ist ein horizontales TPM-2.0-Modul mit SPI-Fähigkeit, das für erweiterte hardwarebasierte Sicherheit in Computersystemen entwickelt wurde. Dieses Modul unterstützt den Trusted Platform Module 2.0-Standard und bietet sichere kryptografische Funktionen wie Schlüsselerzeugung, -speicherung und -authentifizierung zum Schutz sensibler Daten und zur Gewährleistung der Systemintegrität. Es ist mit einer breiten Palette von Motherboards und Embedded-Systemen kompatibel, was es für Anwendungen in Servern, Workstations und industriellen Umgebungen geeignet macht, in denen Datensicherheit kritisch ist. Das Modul verfügt über einen kompakten horizontalen Formfaktor zur einfachen Integration in bestehende Hardwarekonfigurationen mit Massen, die für Standard-Befestigungskonfigurationen ausgelegt sind. Aus hochwertigen Materialien gefertigt, bietet es zuverlässige Leistung und Haltbarkeit unter typischen Betriebsbedingungen bei einem Gewicht von etwa 91 Gramm. Dieses Produkt ist Teil der vertrauenswürdigen Komponentenreihe von Supermicro, die für präzises Engineering und die Einhaltung von Industriestandards bekannt ist. Es enthält keine zusätzliche Software oder Zubehörteile und konzentriert sich ausschliesslich auf die Verbesserung der Hardwaresicherheit. Ideal für IT-Fachleute, Systembauer und Organisationen, die ihre Cybersicherheitsmassnahmen ohne komplexe Installationen stärken möchten.54,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gut, Mathias: CompTIA Security+CompTIA Security+ , IT-Sicherheit verständlich erklärt -Die umfassende Prüfungsvorbereitung zur CompTIA-Prüfung SY0-701 , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2025, Erscheinungsjahr: 20250131, Titel der Reihe: mitp Professional##, Autoren: Gut, Mathias~Kammermann, Markus, Edition: REV, Auflage: 25005, Auflage/Ausgabe: 2025, Seitenzahl/Blattzahl: 664, Keyword: Security; advanced persistent threats; asymmetrische verschlüsselung; authentifizierungsmethoden; buch; byod; bücher. mitp; comptia security+; informationssicherheit; iso 27000; it security; it sicherheit; konfigurationsmanagement; kryptografie; netstat; netzwerk; one time pad; personaldaten; phishing; security audit; sicherheit; skimming; symmetrische verschlüsselung; unified threat management; vlan; zertifizierung, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Netzwerk (elektronisch)~Zertifikat, Fachkategorie: Computersicherheit~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 32, Gewicht: 1169, Produktform: Klappenbroschur, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,59,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
-
Ist der TPM-Chip kaputt?
Es ist schwierig, diese Frage ohne weitere Informationen zu beantworten. Ein TPM-Chip kann aus verschiedenen Gründen kaputt gehen, wie zum Beispiel physische Schäden oder Softwarefehler. Es wäre ratsam, den Hersteller oder einen Techniker zu konsultieren, um eine genaue Diagnose zu erhalten. **
-
Ist ein TPM-Chip vorhanden?
Das kann ich nicht mit Sicherheit sagen, da ich keine Informationen über das spezifische Gerät habe, über das wir sprechen. Ein TPM-Chip (Trusted Platform Module) ist eine Sicherheitskomponente, die auf einigen Computern und Motherboards vorhanden sein kann, um die Sicherheit von Verschlüsselungsschlüsseln und anderen sicherheitsrelevanten Funktionen zu gewährleisten. Es wäre am besten, die technischen Spezifikationen des Geräts zu überprüfen oder den Hersteller zu kontaktieren, um herauszufinden, ob ein TPM-Chip vorhanden ist. **

Was ist TPM 20 9?
TPM 2.0 steht für Trusted Platform Module 2.0 und ist ein Sicherheitschip, der in Computern und anderen elektronischen Geräten eingebaut ist. Dieser Chip dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM 2.0 wird häufig in Unternehmensumgebungen eingesetzt, um sensible Daten zu schützen und die Sicherheit von IT-Systemen zu verbessern. **
Was genau ist TPM 2.0?
TPM 2.0 steht für Trusted Platform Module 2.0 und ist ein Sicherheitschip, der in Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Umgebung für die Speicherung von kryptografischen Schlüsseln und die Durchführung von Sicherheitsfunktionen wie Authentifizierung und Verschlüsselung. TPM 2.0 verbessert die Sicherheit gegenüber früheren Versionen durch erweiterte Funktionen und verbesserte Schutzmechanismen. **
Top-Angebote
Produkte zum Begriff Supermicro-AOM-TPM-9670H-TPM-security:
-
Supermicro Add-on Modul AOM-TPM-9670H, Server ZubehörDas Supermicro AOM-TPM-9670H-O ist ein horizontales TPM-2.0-Modul mit SPI-Fähigkeit, das für erweiterte hardwarebasierte Sicherheit in Computersystemen entwickelt wurde. Dieses Modul unterstützt den Trusted Platform Module 2.0-Standard und bietet sichere kryptografische Funktionen wie Schlüsselerzeugung, -speicherung und -authentifizierung zum Schutz sensibler Daten und zur Gewährleistung der Systemintegrität. Es ist mit einer breiten Palette von Motherboards und Embedded-Systemen kompatibel, was es für Anwendungen in Servern, Workstations und industriellen Umgebungen geeignet macht, in denen Datensicherheit kritisch ist. Das Modul verfügt über einen kompakten horizontalen Formfaktor zur einfachen Integration in bestehende Hardwarekonfigurationen mit Massen, die für Standard-Befestigungskonfigurationen ausgelegt sind. Aus hochwertigen Materialien gefertigt, bietet es zuverlässige Leistung und Haltbarkeit unter typischen Betriebsbedingungen bei einem Gewicht von etwa 91 Gramm. Dieses Produkt ist Teil der vertrauenswürdigen Komponentenreihe von Supermicro, die für präzises Engineering und die Einhaltung von Industriestandards bekannt ist. Es enthält keine zusätzliche Software oder Zubehörteile und konzentriert sich ausschliesslich auf die Verbesserung der Hardwaresicherheit. Ideal für IT-Fachleute, Systembauer und Organisationen, die ihre Cybersicherheitsmassnahmen ohne komplexe Installationen stärken möchten.54,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gut, Mathias: CompTIA Security+CompTIA Security+ , IT-Sicherheit verständlich erklärt -Die umfassende Prüfungsvorbereitung zur CompTIA-Prüfung SY0-701 , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2025, Erscheinungsjahr: 20250131, Titel der Reihe: mitp Professional##, Autoren: Gut, Mathias~Kammermann, Markus, Edition: REV, Auflage: 25005, Auflage/Ausgabe: 2025, Seitenzahl/Blattzahl: 664, Keyword: Security; advanced persistent threats; asymmetrische verschlüsselung; authentifizierungsmethoden; buch; byod; bücher. mitp; comptia security+; informationssicherheit; iso 27000; it security; it sicherheit; konfigurationsmanagement; kryptografie; netstat; netzwerk; one time pad; personaldaten; phishing; security audit; sicherheit; skimming; symmetrische verschlüsselung; unified threat management; vlan; zertifizierung, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Netzwerk (elektronisch)~Zertifikat, Fachkategorie: Computersicherheit~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 32, Gewicht: 1169, Produktform: Klappenbroschur, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,59,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
Ähnliche Suchbegriffe für Supermicro-AOM-TPM-9670H-TPM-security
-
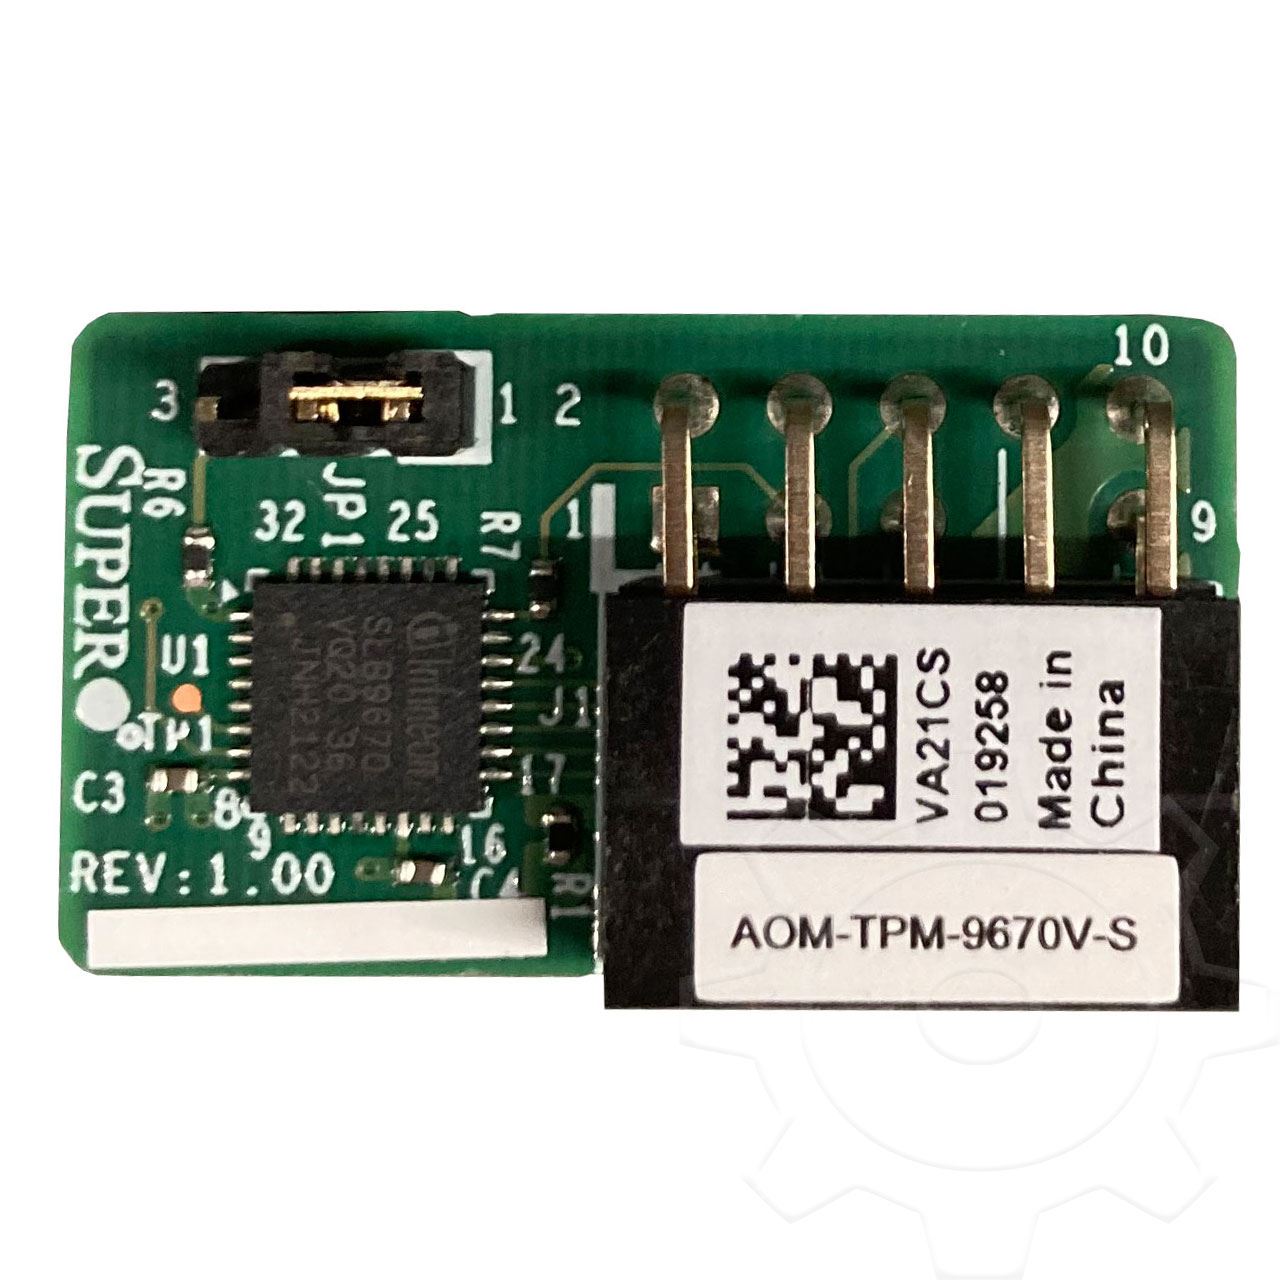
Supermicro AOM-TPM-9670V-S TPM Server security module Zubehör Mainboards (AOM-TPM-9670V-S-O)Produktbeschreibung: Supermicro Add-on Module AOM-TPM-9670V-S - Trusted Platform Module (TPM) 2.0, Produkttyp: Trusted Platform Module (TPM) 2.0, Abmessungen (Breite x Tiefe x Höhe): 2,613 cm x 1,464 cm x 0,993 cm, Funktionen: Vertikale Ausrichtung, Intel Trusted Execution Technology (Intel TXT), Überspannungs-/Spannungsabfallanzeige, NF-Sensor, HF-Filter, Filter zurücksetzen, Speicherverschlüsselung/-entschlüsselung (SVE), AMD Secure Virtual Machine Architecture support, Random Number Generator (RNG), Entwickelt für: UP Storage SuperServer 540P-E1CTR36L52,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist der TPM-Chip kaputt?
Es ist schwierig, diese Frage ohne weitere Informationen zu beantworten. Ein TPM-Chip kann aus verschiedenen Gründen kaputt gehen, wie zum Beispiel physische Schäden oder Softwarefehler. Es wäre ratsam, den Hersteller oder einen Techniker zu konsultieren, um eine genaue Diagnose zu erhalten. **
-
Ist ein TPM-Chip vorhanden?
Das kann ich nicht mit Sicherheit sagen, da ich keine Informationen über das spezifische Gerät habe, über das wir sprechen. Ein TPM-Chip (Trusted Platform Module) ist eine Sicherheitskomponente, die auf einigen Computern und Motherboards vorhanden sein kann, um die Sicherheit von Verschlüsselungsschlüsseln und anderen sicherheitsrelevanten Funktionen zu gewährleisten. Es wäre am besten, die technischen Spezifikationen des Geräts zu überprüfen oder den Hersteller zu kontaktieren, um herauszufinden, ob ein TPM-Chip vorhanden ist. **
-
Was ist TPM 20 9?
TPM 2.0 steht für Trusted Platform Module 2.0 und ist ein Sicherheitschip, der in Computern und anderen elektronischen Geräten eingebaut ist. Dieser Chip dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM 2.0 wird häufig in Unternehmensumgebungen eingesetzt, um sensible Daten zu schützen und die Sicherheit von IT-Systemen zu verbessern. **
-
Was genau ist TPM 2.0?
TPM 2.0 steht für Trusted Platform Module 2.0 und ist ein Sicherheitschip, der in Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Umgebung für die Speicherung von kryptografischen Schlüsseln und die Durchführung von Sicherheitsfunktionen wie Authentifizierung und Verschlüsselung. TPM 2.0 verbessert die Sicherheit gegenüber früheren Versionen durch erweiterte Funktionen und verbesserte Schutzmechanismen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.